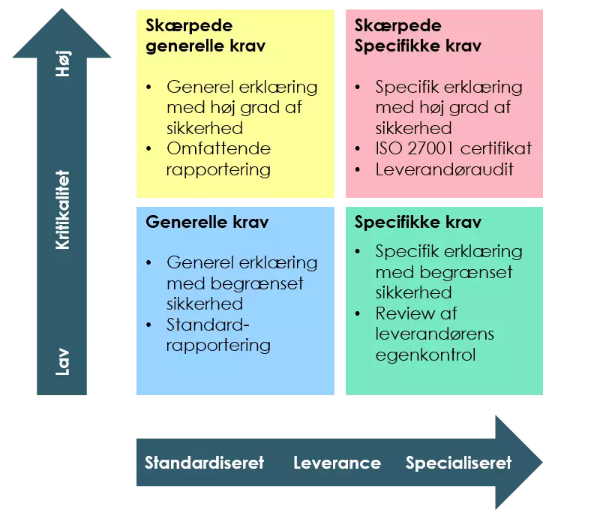
Eksempler på spørgsmål man kan stille til leverancen:
- Er det en standardiseret eller en specialiseret ydelse?
- Hvad er kritikaliteten af leverandørens ydelse?
- Er der udarbejdet en risikovurdering med udgangspunkt i risikoen for de registreredes rettigheder?
- Er der en eksisterende risikovurdering, man kan tage udgangspunkt i?
- Skal der udarbejdes en trusselsvurdering i forhold til ydelsen?
- Er der særlige forpligtigelser, som er defineret af fx EU og dansk lovregulering, gældende standarder, GDPR, NSIS og NIS2?
På baggrund af leverancens kategorisering og risikoprofil skal man herefter udvælge de nødvendige sikkerhedskrav, som skal indgå i kravspecifikation og udbudsmateriale.
Digitaliseringsstyrelsens opslagsværk om sikkerhedskrav til leverandører
Digitaliseringsstyrelsen har udarbejdet et opslagsværk med formål om at hjælpe og inspirere til at stille relevante sikkerhedskrav ved udbud og indgåelse af it-kontrakter med leverandører. Kravene bygger på sikkerhedsforanstaltningerne i ISO 27001 anneks A (ISO 27002) og CIS kontroller (Critical Security Controls). Sidstnævnte er en række konkrete tiltag med fokus på operationel (teknisk) it-sikkerhed. Anvendelsen af kataloget forudsætter, at brugeren udvælger krav på baggrund af risikovurderinger, der bør understøtte ledelsens til- og fravalg af sikkerhedsmæssige tiltag. Kravene i opslagsværket er formuleret generisk, og kravene skal derfor tilpasses den konkrete kontraktuelle kontekst. Eksempelvis skal begrebsanvendelsen afstemmes med kontraktens definitioner. Der er desuden ikke tale om en udtømmende liste af krav, og der kan derfor være behov for at stille yderligere krav, der ikke fremgår af opslagsværket.
Hent Digitaliseringsstyrelsens opslagsværk om sikkerhedskrav til leverandører